Tin tức Thisme
An toàn thông tin là gì? Rủi ro thường gặp và việc cần làm ở đơn vị đào tạo
An toàn thông tin là gì? Đó là việc bảo vệ thông tin và hệ thống để chỉ người được phép mới xem được (bí mật), thông tin không bị sửa sai hay giả mạo (toàn vẹn) và luôn dùng được khi cần (sẵn sàng). Ở một trung tâm hay trường đào tạo, việc này cụ thể là giữ an toàn hồ sơ người học, tài khoản học trực tuyến, đề thi và học liệu. Các công cụ chính là phân quyền, xác thực hai bước, sao lưu và huấn luyện nhận thức cho nhân viên, giảng viên.[1][2]
An toàn thông tin là gì, khác an ninh mạng ở đâu?
Bảng thuật ngữ của NIST định nghĩa đây là việc bảo vệ thông tin và hệ thống thông tin khỏi bị truy cập, sử dụng, tiết lộ, gián đoạn, sửa đổi hay phá hủy trái phép, để giữ được tính bí mật, toàn vẹn và sẵn sàng. Khái niệm này rộng hơn an ninh mạng. Thông tin ở dạng nào cũng tính: tờ đơn đăng ký trong tủ hồ sơ, cuộc gọi xác nhận thông tin, cuốn sổ ghi mật khẩu dán cạnh màn hình. An ninh mạng chủ yếu lo máy tính, mạng và dữ liệu số; còn việc bảo vệ thông tin bao trùm cả giấy tờ, quy trình và con người.[1][2]
Ở nơi làm đào tạo, danh sách cần bảo vệ thường dài hơn ta nghĩ: hồ sơ và giấy tờ của người học, thông tin phụ huynh, tài khoản trên nền tảng học, điểm số, đề thi chưa công bố, ngân hàng câu hỏi, tài liệu giảng dạy, và dữ liệu người quan tâm từ các đợt tuyển sinh.
Ba tính chất cốt lõi: bí mật, toàn vẹn, sẵn sàng
Giới chuyên môn hay gọi ba tính chất này là bộ ba CIA, viết tắt từ confidentiality, integrity và availability. Áp vào việc hằng ngày ở trung tâm, chúng trông như sau:[1]
- Bí mật: chỉ người có quyền mới xem được hồ sơ người học, bảng điểm và đề thi chưa công bố; tư vấn viên không cần thấy điểm, giảng viên không cần thấy giấy tờ tùy thân.
- Toàn vẹn: điểm, hồ sơ và phiên bản đề không bị sửa sai hoặc giả mạo; mỗi lần thay đổi đều để lại dấu vết ai sửa, sửa lúc nào.
- Sẵn sàng: học viên vào được lớp trực tuyến đúng giờ, giáo vụ mở được hồ sơ khi phụ huynh hỏi; khi máy hỏng hay dữ liệu bị mã hóa tống tiền thì vẫn có bản sao lưu để khôi phục.
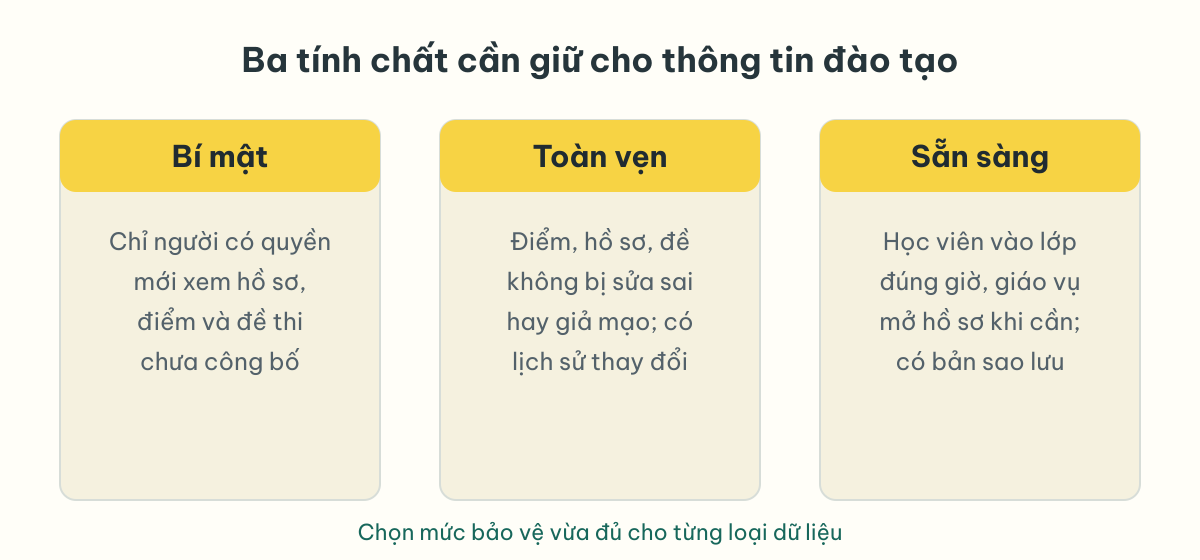
Các tính chất này đôi khi kéo ngược chiều nhau. Khóa chặt quá thì giáo vụ không làm việc được; mở rộng quá thì dữ liệu dễ lọt. Việc của người quản lý là chọn mức vừa đủ cho từng loại thông tin, không phải khóa mọi thứ.
Những rủi ro thường gặp ở trường và trung tâm đào tạo
Nhiều rủi ro không đến từ tin tặc tinh vi mà từ thói quen làm việc hằng ngày: gửi file qua chat cho nhanh, dùng chung mật khẩu cho tiện, quên khóa tài khoản của người đã nghỉ. Dưới đây là bốn nhóm hay gặp.
Lộ dữ liệu học viên
Kịch bản quen thuộc: danh sách lớp kèm số điện thoại, ngày sinh, số giấy tờ tùy thân được gửi vào nhóm chat; một bảng tính chia sẻ ở chế độ “ai có link đều xem được”; mỗi bộ phận giữ một bản sao riêng và không ai chắc bản nào mới nhất. Khi thông tin lọt tới người không có quyền, đó là một sự cố lộ lọt dữ liệu (data breach), dù nguyên nhân là bị tấn công hay chỉ là gửi nhầm.[9]
Giấy tờ tùy thân, số điện thoại, thông tin phụ huynh đều là dữ liệu cá nhân: chỉ những người cần cho công việc mới nên xem. Việc nên làm trước tiên là gom về một nơi có phân quyền và bỏ thói quen gửi danh sách qua chat.
Chiếm tài khoản học trực tuyến và tài khoản quản trị
Mật khẩu dùng chung cho cả phòng giáo vụ, mật khẩu ngắn dễ đoán, tài khoản của người đã nghỉ việc vẫn mở: đó là những cửa ngỏ dễ nhất. Một tài khoản có quyền quản trị khóa học rơi vào tay người lạ có thể làm lộ nội dung trả phí, sửa điểm hoặc làm gián đoạn cả lớp đang học.
Email và tin nhắn lừa đảo
Lừa đảo qua email (phishing) là cách giả danh một bên đáng tin để dụ người nhận khai mật khẩu, bấm vào đường link độc hại hoặc làm theo yêu cầu có hại. Ở trung tâm, mẫu thư hay gặp là thư giả ban giám đốc nhờ chuyển khoản gấp, thư giả nhà cung cấp báo đổi số tài khoản, thư giả cổng thanh toán, hoặc một “học viên” gửi file đính kèm lạ. Giáo vụ, tư vấn viên và kế toán nhận thư từ người ngoài mỗi ngày nên là nhóm dễ bị nhắm.[3]
Dấu hiệu nên dừng lại kiểm tra: địa chỉ gửi lệch vài ký tự, giọng thúc giục, yêu cầu đăng nhập qua link lạ, đề nghị đổi thông tin thanh toán. Quy tắc dễ nhớ cho cả đội: yêu cầu nào dính tới tiền hay mật khẩu thì xác nhận lại qua một kênh khác, chẳng hạn gọi điện trực tiếp cho người gửi.[3]
Lộ đề thi và lẫn phiên bản ngân hàng câu hỏi
Đề thi gửi qua email cá nhân của giảng viên, thư mục chung có vài bản nháp cùng tên kiểu “đề cuối mới”, quá nhiều người có quyền mở. Rủi ro ở đây có hai mặt: lộ đề trước giờ thi (mất tính bí mật) và dùng nhầm bản chưa duyệt (mất tính toàn vẹn).
Cách Thisme làm trong sản phẩm Đánh giá và chứng nhận: mỗi câu hỏi được quản lý theo mục tiêu, chủ đề, độ khó, đáp án, giải thích và phiên bản; đề được lắp ráp từ câu hỏi đã duyệt, nên bản nháp không tự lọt vào kỳ thi. Với thi từ xa, hệ thống chỉ đánh dấu tín hiệu bất thường để giám thị xem xét, máy không tự kết luận gian lận.
Việc cần làm để giữ thông tin an toàn
Không cần làm hết cùng lúc. Chọn một nhóm dữ liệu (ví dụ hồ sơ người học) hoặc một nhóm người dùng (ví dụ phòng giáo vụ), làm thử các việc dưới đây, xem chỗ nào vướng rồi mới mở rộng. Bốn việc nền tảng:
- Phân quyền theo vai trò: mỗi người chỉ thấy phần việc của mình.
- Mật khẩu riêng, đủ dài và bật xác thực hai bước cho tài khoản quan trọng.
- Sao lưu định kỳ và khôi phục thử để chắc bản sao dùng được.
- Huấn luyện nhận thức có kỳ hạn cho nhân viên và giảng viên.
Phân quyền theo vai trò
Nguyên tắc đặc quyền tối thiểu nói rằng mỗi tài khoản chỉ nên có đúng những quyền cần cho công việc. Áp vào trung tâm: tư vấn viên thấy thông tin người quan tâm, giáo vụ thấy hồ sơ sau ghi danh, giảng viên thấy lớp mình dạy, đội khảo thí giữ ngân hàng đề. Khi ai đó nghỉ việc hay chuyển bộ phận, khóa hoặc chỉnh quyền ngay trong ngày, và rà soát lại danh sách quyền mỗi kỳ tuyển sinh.[6]
Hồ sơ nhạy cảm nên có nhật ký truy cập và lịch sử thay đổi, để khi có chuyện bạn biết ai đã xem, ai đã sửa. Trong sản phẩm Hồ sơ học viên của Thisme, quyền xem, thời gian lưu, lịch sử truy cập và cách xử lý dữ liệu nhạy cảm được cấu hình theo chính sách của chính tổ chức. Nguyên tắc này cũng áp dụng khi dùng AI hỏi đáp trên tài liệu nội bộ: kho tri thức AI của Thisme chỉ tìm và tổng hợp từ tài liệu mà người hỏi có quyền xem, kết quả hiển thị sau khi đã lọc quyền.
Mật khẩu và xác thực hai bước
Mỗi người một tài khoản, không dùng chung. Hướng dẫn của NIST về xác thực số khuyến nghị ưu tiên mật khẩu dài, đối chiếu mật khẩu mới với danh sách mật khẩu đã bị lộ, và không bắt người dùng đổi mật khẩu định kỳ khi không có dấu hiệu bị xâm phạm. Với đội vận hành, cách dễ áp dụng nhất là dùng một cụm từ dài dễ nhớ, không dùng lại một mật khẩu cho nhiều dịch vụ và cân nhắc trình quản lý mật khẩu.[5]
Xác thực nhiều yếu tố đòi thêm một bằng chứng ngoài mật khẩu, như mã trên điện thoại hay khóa bảo mật vật lý, nên kẻ gian có được mật khẩu vẫn chưa đăng nhập được. Bật lớp bảo vệ này trước cho email công việc, tài khoản quản trị nền tảng học và kho tài liệu dùng chung.[4]
Sao lưu và kế hoạch khôi phục
Bắt đầu bằng việc liệt kê dữ liệu cần sao lưu: hồ sơ, điểm, tài liệu giảng dạy, ngân hàng câu hỏi. Với từng loại, ghi rõ ai phụ trách, lưu ở đâu, bao lâu sao lưu một lần. Nên có ít nhất một bản tách khỏi hệ thống chính, để khi máy chủ hỏng hay bị mã độc tống tiền mã hóa thì vẫn còn bản dùng được.[7]
Huấn luyện nhận thức cho nhân viên và giảng viên
Học bắt buộc khó không phải ở chỗ mở một khóa học, mà ở chỗ giao đúng người, đúng phiên bản nội dung, đúng kỳ hạn và giữ được hồ sơ khi cần kiểm tra. Nếu quy tắc nằm trong bảng tính rời rạc, rất dễ bỏ sót người, nhắc muộn hoặc mất công dựng lại bằng chứng. Thisme cùng đơn vị xây ma trận giữa nhóm nhân sự, chương trình, điều kiện áp dụng và thời hạn; hệ thống giao học theo vai trò hoặc nhóm, nhắc hạn, lập lịch học lại, ghi nhận kết quả cùng phiên bản chính sách và xuất hồ sơ để đối chiếu.
Về mô phỏng email lừa đảo: chỉ làm khi tên miền, nhóm người nhận, thời gian và kịch bản đã được phê duyệt bằng văn bản. Nên thử với một nhóm nhỏ trước, chuẩn bị sẵn kênh báo nhầm và nội dung hướng dẫn ngay sau tình huống. Kết quả mô phỏng là tín hiệu để điều chỉnh chương trình, không phải kết luận về một cá nhân hay về mức an toàn của cả tổ chức.
Văn bản pháp luật liên quan cần biết
Ở Việt Nam, hai nhóm quy định mà nơi làm đào tạo nên biết là Luật An toàn thông tin mạng và các văn bản về bảo vệ dữ liệu cá nhân (gồm nghị định và luật chuyên về lĩnh vực này). Những văn bản như vậy có thể được sửa đổi, thay thế hoặc hướng dẫn thêm theo thời gian, nên trước khi dựa vào, hãy tra số hiệu, ngày có hiệu lực và tình trạng hiện hành trên cổng văn bản của Chính phủ (vanban.chinhphu.vn).
Đơn vị nhỏ nên bắt đầu từ đâu?
Không cần một dự án lớn. Thứ tự chúng tôi thường gợi ý:
- Kiểm kê: người phụ trách vận hành liệt kê dữ liệu nhạy cảm (hồ sơ, điểm, đề thi) và ai đang có quyền vào từng nơi, làm ngay trong tuần đầu.
- Bật xác thực hai bước cho email và tài khoản quản trị quan trọng; khóa ngay tài khoản của người đã nghỉ.
- Thiết lập sao lưu cho dữ liệu vừa kiểm kê và hẹn ngày khôi phục thử.
- Giao một đợt huấn luyện nhận thức cho nhóm ưu tiên, thường là giáo vụ, tư vấn viên và kế toán, có kỳ hạn và hồ sơ hoàn thành.
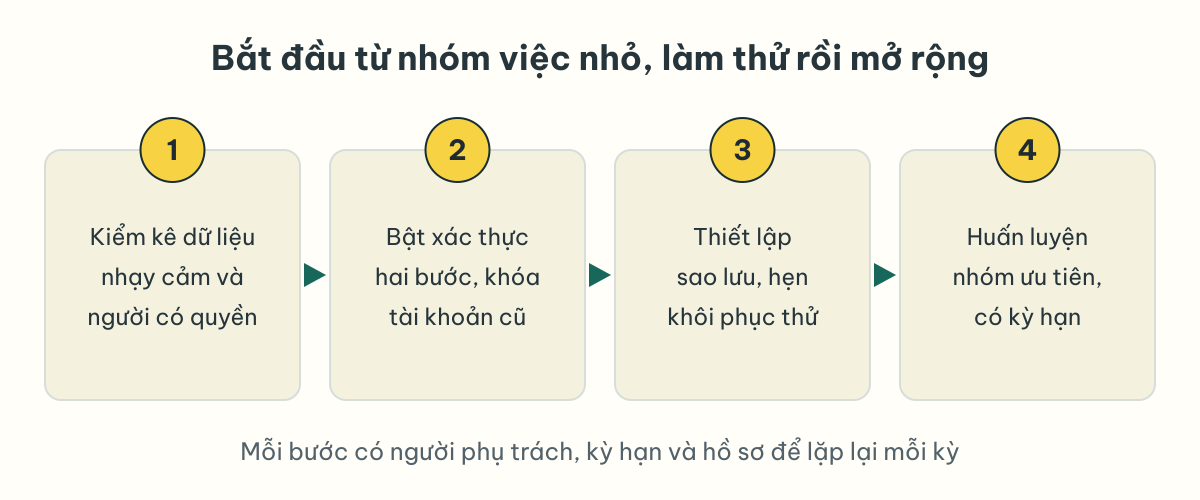
Muốn có khung tham chiếu bài bản hơn, bạn có thể xem Khung an ninh mạng của NIST: công việc được sắp theo các nhóm chức năng như nhận diện, bảo vệ, phát hiện, ứng phó và khôi phục. Bốn bước ở trên chủ yếu thuộc nhóm nhận diện và bảo vệ. Điều quan trọng hơn là biến chúng thành quy trình có người phụ trách, kỳ hạn và hồ sơ, để kỳ sau lặp lại được thay vì làm một lần rồi bỏ.[8]
Nói rõ phạm vi: sản phẩm tuân thủ của Thisme hỗ trợ quản lý học bắt buộc và bằng chứng hoàn thành; không thay thế tư vấn pháp lý, chứng nhận ngành, kiểm thử xâm nhập hay ứng cứu sự cố. Huấn luyện và quy trình giúp giảm rủi ro, nhưng không xóa được rủi ro.
Biết an toàn thông tin là gì mới là phần dễ; phần khó là đưa nó vào việc hằng ngày của giáo vụ, tư vấn và giảng viên. Nếu bạn muốn biết nên bắt đầu từ đâu với học bắt buộc và huấn luyện bảo mật cho nhân viên, giảng viên, hãy đăng ký buổi khảo sát: chúng ta cùng xem đối tượng cần học, kỳ hạn, hồ sơ cần lưu và phạm vi mô phỏng nếu có, rồi chọn một nhóm làm thử trước khi mở rộng.
Nguồn tham khảo
- Information security – Wikipedia
- NIST CSRC Glossary – information security
- Phishing – Wikipedia
- Multi-factor authentication – Wikipedia
- NIST SP 800-63B Digital Identity Guidelines: Authentication and Lifecycle Management
- Principle of least privilege – Wikipedia
- Backup – Wikipedia
- NIST Cybersecurity Framework
- Data breach – Wikipedia