Tin tức Thisme
Chính sách an toàn thông tin cho trung tâm và đơn vị đào tạo: nội dung, phê duyệt, phổ biến
Chính sách an toàn thông tin (gọi tắt là chính sách ATTT) là văn bản do lãnh đạo tổ chức ban hành, nói rõ thông tin nào cần bảo vệ, ai được dùng, dùng theo điều kiện nào và ai chịu trách nhiệm khi có sự cố. Bảng thuật ngữ của NIST, viện tiêu chuẩn và công nghệ quốc gia Hoa Kỳ, định nghĩa đó là tập hợp các chỉ thị, quy định, quy tắc và thực hành quy định cách một tổ chức quản lý, bảo vệ và phân phối thông tin. Với trung tâm đào tạo, trường học hay phòng đào tạo trong doanh nghiệp, “thông tin” ở đây là hồ sơ học viên và phụ huynh, điểm số, đề thi chưa dùng, bài giảng, hợp đồng và hồ sơ nhân sự, giảng viên.[1]
Bài viết dành cho giám đốc trung tâm, ban giám hiệu, trưởng phòng đào tạo, HR và người phụ trách công nghệ ở đơn vị nhỏ, nơi thường chưa có bộ phận bảo mật riêng. Bạn sẽ thấy chính sách khác quy trình và hướng dẫn ở đâu, một bản chính sách cho đơn vị đào tạo nên gồm những phần nào, ai duyệt, ai chịu trách nhiệm, cách phổ biến cho nhân viên và giảng viên bằng khóa học bắt buộc có kỳ hạn, và khi nào cần rà soát. Đây là bài tổng quan về quản trị, không phải tư vấn pháp lý.
Chính sách ATTT là gì và khác quy trình, hướng dẫn thế nào?
Theo Wikipedia, chính sách (policy) là một tuyên bố về ý định và được thực hiện thông qua quy trình hoặc giao thức; chính sách thường do một cơ quan quản trị trong tổ chức thông qua. Nói cách khác, chính sách trả lời câu hỏi “điều gì phải đúng và vì sao”, còn quy trình trả lời “ai làm gì, theo thứ tự nào”.[2]
Ở trung tâm hay trường học, nên tách ba tầng tài liệu để khỏi lẫn lộn:
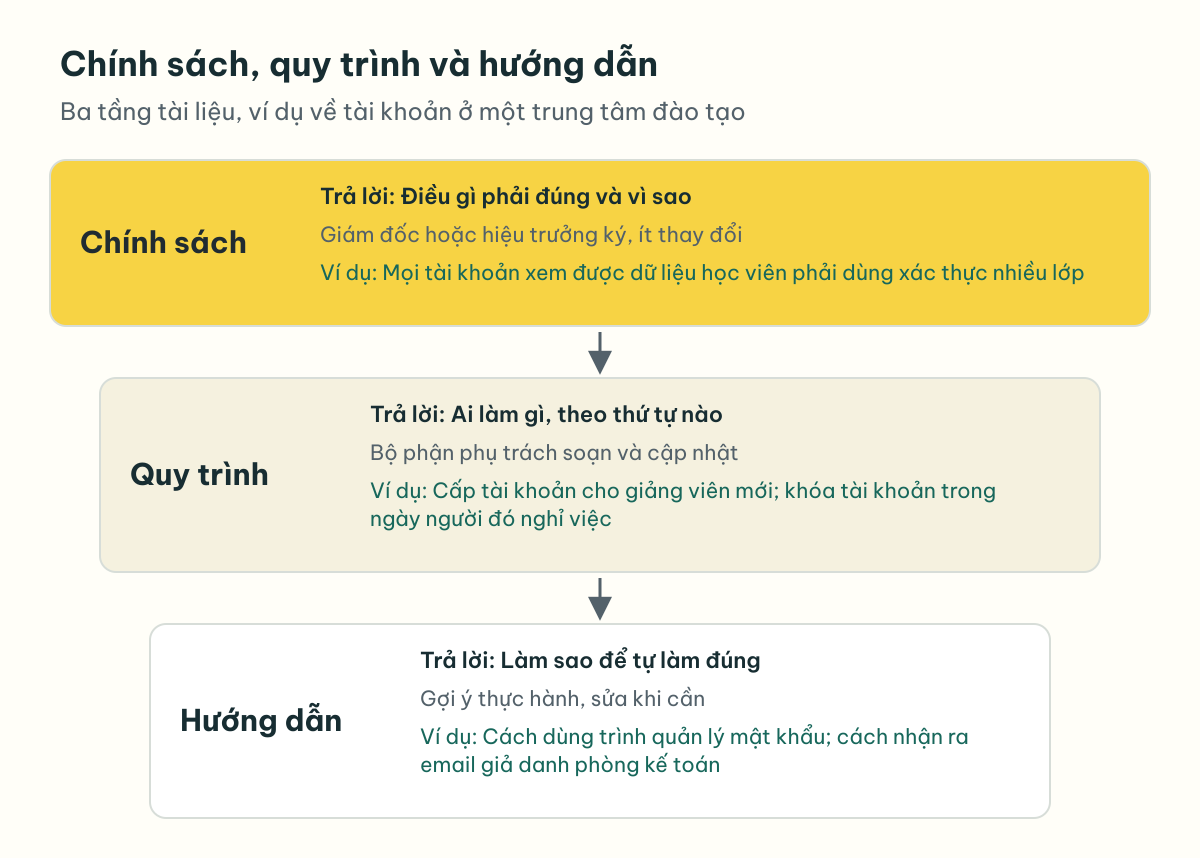
- Chính sách: ngắn, ít thay đổi, do giám đốc hoặc hiệu trưởng ký. Ví dụ: “Mọi tài khoản xem được dữ liệu học viên phải đăng nhập bằng xác thực nhiều lớp”.
- Quy trình: các bước cụ thể để thực hiện chính sách, do bộ phận phụ trách soạn và cập nhật. Ví dụ: cấp tài khoản cho giảng viên mới, khóa tài khoản trong ngày người đó nghỉ việc.
- Hướng dẫn: gợi ý cách làm tốt, giúp người dùng tự làm đúng. Ví dụ: cách dùng trình quản lý mật khẩu, cách nhận ra email giả danh phòng kế toán.
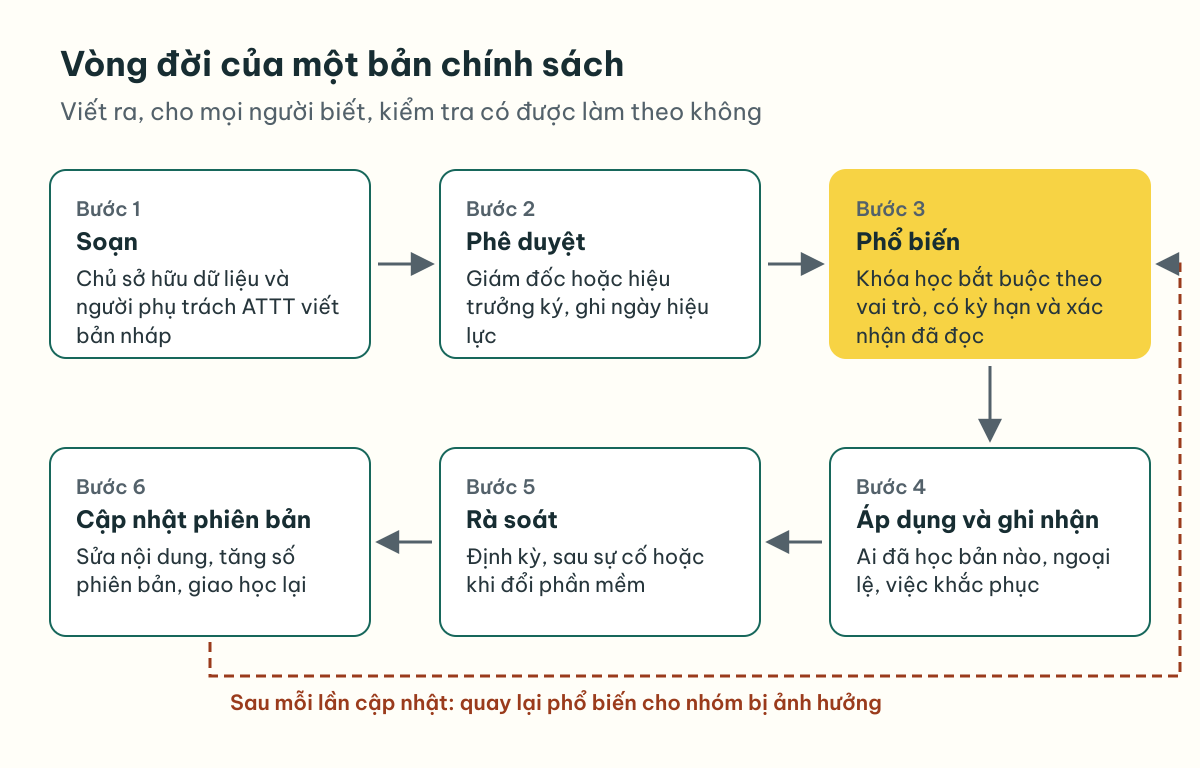
Khung an ninh mạng của NIST (CSF) phiên bản mới đặt chính sách vào chức năng Quản trị (Govern): chiến lược quản lý rủi ro an ninh mạng, kỳ vọng và chính sách của tổ chức phải được thiết lập, truyền đạt và theo dõi. Hạng mục Chính sách trong chức năng này nói rõ chính sách phải được thiết lập, truyền đạt và thực thi. Ba động từ đó là cái khung cho toàn bộ bài này: viết ra, cho mọi người biết, và kiểm tra xem có được làm theo không.[3]
Vì sao trung tâm và trường học cần một bản chính sách viết ra?
Trang Wikipedia “Information security” ghi nhận rằng doanh nghiệp tư nhân, tổ chức phi lợi nhuận và nhiều loại tổ chức khác tích lũy rất nhiều thông tin bí mật về nhân viên, khách hàng và tình hình tài chính. Trung tâm và trường học cũng vậy: chỉ một file danh sách người quan tâm đã có họ tên, số điện thoại, nhu cầu học và đôi khi cả thông tin của con em họ.[4]
Không có chính sách, mỗi người tự quyết: tư vấn viên lưu danh sách trên điện thoại riêng, giảng viên thỉnh giảng nhận đề thi qua ứng dụng nhắn tin cá nhân, tài khoản của người đã nghỉ vẫn mở vì không ai được giao đóng. Cũng theo Wikipedia, chính sách và các biện pháp kiểm soát chỉ có tác dụng khi thực thi được và được duy trì; chính sách tốt giúp mỗi người chịu trách nhiệm về hành động của mình. Một bản viết ra, có người ký và có người theo dõi, là điểm tựa để giao việc rõ ràng và xử lý công bằng khi có sai sót.[4]
Chính sách an toàn thông tin của đơn vị đào tạo cần những nội dung gì?
Không có mẫu chung cho mọi nơi; dưới đây là các phần nên có, kèm ví dụ cho trung tâm và trường học. Bản chính sách chỉ cần nêu nguyên tắc; chi tiết kỹ thuật để trong quy trình đi kèm.
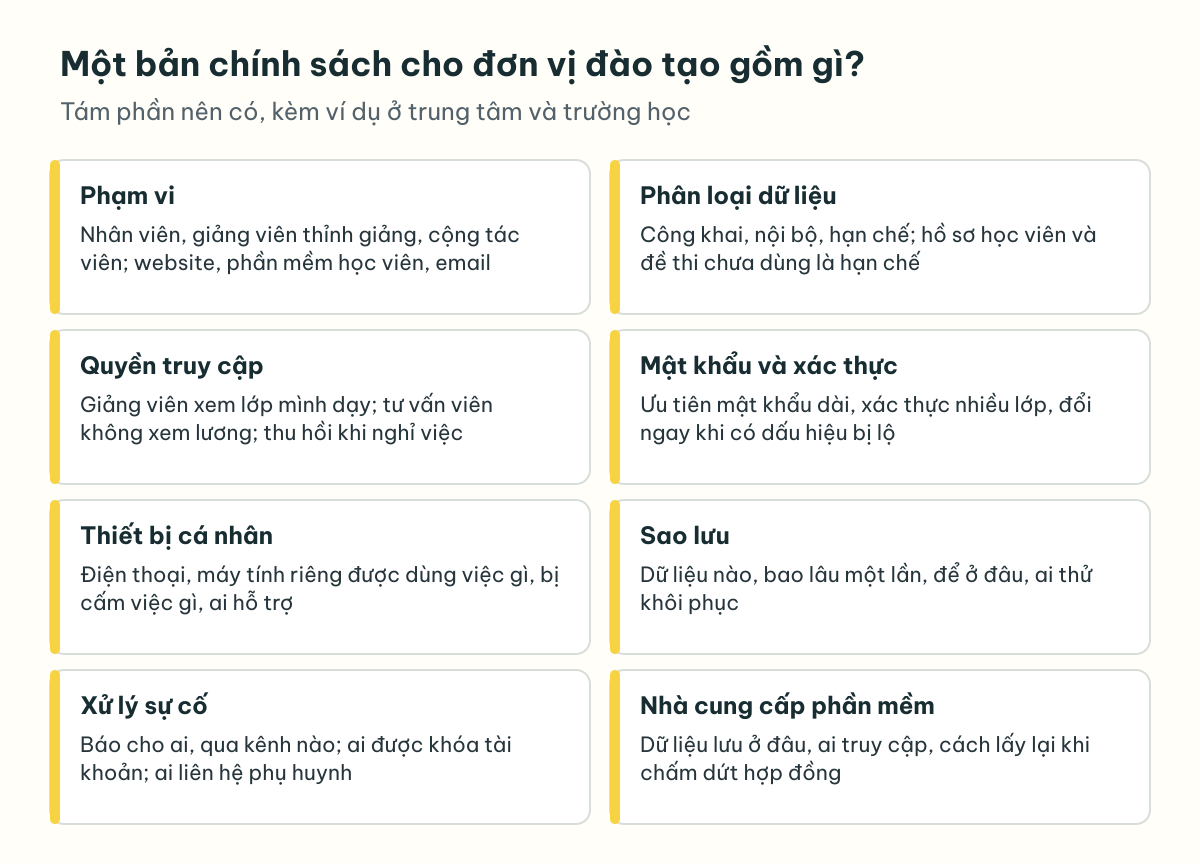
Phạm vi và mục đích. Ghi rõ chính sách áp dụng cho ai (nhân viên, giảng viên cơ hữu, giảng viên thỉnh giảng, cộng tác viên, trợ giảng), cho hệ thống nào (website, phần mềm quản lý học viên, nền tảng học trực tuyến, ổ lưu trữ chung, email) và cho dữ liệu nào. Khung CSF nhắc phải hiểu bối cảnh của tổ chức, gồm sứ mệnh, kỳ vọng của các bên liên quan và các yêu cầu pháp lý, quy định và hợp đồng.[3]
Phân loại dữ liệu. Wikipedia viết rằng không phải thông tin nào cũng như nhau nên không phải thông tin nào cũng cần cùng một mức bảo vệ. Bước đầu là chỉ định một người trong ban lãnh đạo làm chủ sở hữu thông tin, rồi soạn chính sách phân loại: mô tả các nhãn, tiêu chí gán nhãn và biện pháp kiểm soát bắt buộc cho mỗi nhãn. Toàn bộ nhân viên và cả đối tác cần được đào tạo về cách phân loại, và việc gán nhãn phải được xem lại định kỳ. Trung tâm có thể bắt đầu với ba nhãn: công khai (lịch khai giảng, học phí niêm yết), nội bộ (giáo án, biểu mẫu), hạn chế (hồ sơ học viên, điểm, đề thi chưa dùng, lương và hồ sơ nhân sự).[4]
Quyền truy cập. Theo Wikipedia, chính sách quy định thông tin và dịch vụ nào được truy cập, bởi ai và trong điều kiện nào; cơ chế kiểm soát truy cập được cấu hình để thực thi các chính sách đó. Nguyên tắc cần biết (need-to-know) chỉ cấp quyền đủ để làm công việc được giao, và quản trị viên cấp cho nhân viên mức đặc quyền tối thiểu. Áp vào trung tâm: giảng viên xem lớp mình dạy, tư vấn viên xem hồ sơ người quan tâm nhưng không xem lương, kế toán xem học phí nhưng không sửa điểm. Chính sách cũng nên nói ai duyệt cấp quyền và quyền bị thu hồi khi nào.[4]
Mật khẩu và xác thực. Hướng dẫn nhận dạng số NIST SP 800-63B (bản 4) yêu cầu mật khẩu dùng làm yếu tố xác thực duy nhất dài tối thiểu 15 ký tự; mật khẩu chỉ dùng trong xác thực nhiều lớp có thể ngắn hơn nhưng tối thiểu 8 ký tự. Tài liệu này không cho đặt thêm quy tắc kết hợp kiểu bắt trộn chữ hoa, số, ký tự đặc biệt, không bắt đổi mật khẩu định kỳ nhưng buộc đổi khi có dấu hiệu bị lộ, yêu cầu so mật khẩu mới với danh sách mật khẩu phổ biến hoặc đã bị lộ, và cho phép dùng trình quản lý mật khẩu. Các yêu cầu này viết cho bên vận hành hệ thống xác thực, nhưng trung tâm có thể tham khảo để ưu tiên mật khẩu dài và bật xác thực nhiều lớp cho email và phần mềm chứa dữ liệu hạn chế. Nếu muốn bỏ lệ đổi mật khẩu định kỳ, hãy đối chiếu yêu cầu đang áp dụng và khả năng của phần mềm, và vẫn buộc đổi khi có dấu hiệu mật khẩu bị lộ.[5]
Thiết bị cá nhân. Giảng viên và tư vấn viên thường dùng điện thoại, máy tính riêng. Chính sách nên nói rõ: thiết bị cá nhân được truy cập dữ liệu học viên trong điều kiện nào, phải khóa màn hình ra sao, tệp được phép lưu ở đâu (ổ chung của đơn vị, không phải máy riêng hay nhóm chat cá nhân), và phải báo cho ai khi mất thiết bị hoặc khi ngừng cộng tác. Wikipedia lưu ý thiết bị di động có thể mang mã độc, chính sách dùng thiết bị cá nhân (BYOD) cần dựa trên yêu cầu của tổ chức, có thể quy định việc bị cấm và cách xử lý vi phạm, nên gắn với chính sách bảo mật chung, và cần truyền đạt, đào tạo người dùng liên tục.[6]
Sao lưu. Nêu dữ liệu nào phải sao lưu (cơ sở dữ liệu học viên, điểm, bài giảng gốc), bao lâu một lần, bản sao để ở đâu ngoài máy chính, ai chịu trách nhiệm và ai thử khôi phục định kỳ. Một bản sao lưu chưa từng được khôi phục thử thì chưa biết có dùng được hay không.
Xử lý sự cố. Wikipedia mô tả kế hoạch ứng phó sự cố thường gồm chuẩn bị, nhận diện, ngăn chặn, loại bỏ, khôi phục và rút kinh nghiệm. Ở bước nhận diện, việc điều tra bắt đầu khi người dùng báo cáo hoặc quản trị viên thấy bất thường, và nhật ký sự cố là phần rất quan trọng. Chính sách của trung tâm chỉ cần nói: báo cho ai, qua kênh nào, trong bao lâu; ai được quyết định khóa tài khoản hay ngắt hệ thống; ai liên hệ học viên, phụ huynh và đối tác.[7]
Nhà cung cấp phần mềm. Phần mềm tuyển sinh, nền tảng học trực tuyến, dịch vụ email đều giữ dữ liệu của bạn. Khung CSF có riêng một hạng mục quản lý rủi ro chuỗi cung ứng an ninh mạng, trong đó các quy trình được xác định, thiết lập, quản lý, theo dõi và cải thiện. Chính sách nên yêu cầu trước khi ký hợp đồng phải biết dữ liệu lưu ở đâu, nhân sự nhà cung cấp truy cập được những gì, cách báo sự cố và cách lấy lại dữ liệu khi chấm dứt hợp đồng.[3]
Thay đổi hệ thống, đào tạo và vi phạm. Wikipedia mô tả quản lý thay đổi là quy trình chính thức để điều khiển các thay đổi trong môi trường xử lý thông tin, nhằm giảm rủi ro chứ không nhằm cản trở thay đổi cần thiết; chuyển ổ dữ liệu chung hay nâng cấp máy chủ email là loại thay đổi rủi ro cao hơn tạo một tài khoản mới. Phần cuối của chính sách nên nói ai phải học gì, bao lâu học lại, và vi phạm được xử lý theo quy chế nào.[4]
Ai phê duyệt, ai chịu trách nhiệm?
Chính sách thường do cơ quan quản trị của tổ chức thông qua; khung CSF yêu cầu vai trò, trách nhiệm và thẩm quyền về an ninh mạng được thiết lập và truyền đạt để thúc đẩy trách nhiệm giải trình, đánh giá và cải tiến liên tục.[2][3]
- Giám đốc trung tâm, hiệu trưởng hoặc ban điều hành: phê duyệt chính sách, quyết định mức rủi ro chấp nhận được và cấp nguồn lực.
- Người phụ trách ATTT: ở đơn vị nhỏ thường là người phụ trách công nghệ kiêm nhiệm; soạn quy trình, theo dõi thực hiện, báo cáo sự cố và đề xuất sửa đổi.
- Chủ sở hữu dữ liệu: trưởng phòng đào tạo với hồ sơ học viên và điểm, trưởng nhóm tuyển sinh với danh sách người quan tâm, HR với hồ sơ nhân sự; họ duyệt ai được xem, ai được sửa.
- Nhân viên, giảng viên, cộng tác viên: đọc, học và làm theo; báo ngay khi thấy bất thường.
- Nhà cung cấp: thực hiện phần việc đã ghi trong hợp đồng và báo sự cố theo kênh đã thống nhất.
Phổ biến cho nhân viên và giảng viên bằng khóa học bắt buộc có kỳ hạn
Gửi chính sách qua email mới là bước đầu; điều cần biết là người nhận đã đọc, hiểu và biết áp dụng vào việc của mình chưa. Wikipedia mô tả văn hóa ATTT có chiều tuân thủ: làm theo chính sách, biết chính sách tồn tại và nhớ được nội dung chính; trang này cũng coi việc nâng cao nhận thức người dùng định kỳ là một trong những biện pháp phòng ngừa hữu hiệu, và nhắc xây văn hóa bảo mật qua truyền thông nội bộ, sự ủng hộ của lãnh đạo, nhận thức và chương trình đào tạo.[4]
Một khóa học bắt buộc cho chính sách ATTT nên được thiết kế như sau:
- Giao theo vai trò: tư vấn viên học phần dữ liệu người quan tâm, giảng viên học phần đề thi và tài khoản lớp, kế toán học phần email giả danh và yêu cầu chuyển tiền.
- Gắn với phiên bản: mỗi lần chính sách đổi, ghi rõ ai đã học bản nào.
- Có kỳ hạn: hạn hoàn thành cho người mới ngay trong tuần đầu nhận việc, hạn học lại cho người cũ, nhắc trước khi hết hạn.
- Kiểm tra bằng tình huống: vài câu hỏi ngắn sát việc thật thay cho câu hỏi thuộc lòng điều khoản.
- Có xác nhận đã đọc và cách xử lý ngoại lệ, ví dụ giảng viên thỉnh giảng chỉ dạy một khóa.
Phần vận hành này là chỗ gói Tuân thủ và ATTT của Thisme hỗ trợ: Thisme cùng đơn vị xây ma trận giữa nhóm nhân sự, chương trình, điều kiện áp dụng và thời hạn; hệ thống giao học theo vai trò hoặc nhóm, gửi nhắc hạn, lập lịch học lại và ghi nhận kết quả cùng phiên bản chính sách; người phụ trách xem trạng thái theo kỳ, xử lý miễn trừ và xuất hồ sơ phục vụ đối chiếu. Khi cần tăng nhận thức, có thể bổ sung email giả lập được phê duyệt, chỉ trong tên miền, nhóm người nhận, thời gian và kịch bản được ủy quyền bằng văn bản. Gói này không thay thế tư vấn pháp lý, chứng nhận ngành, kiểm thử xâm nhập hay ứng cứu sự cố, và kết quả mô phỏng chỉ là tín hiệu để điều chỉnh chương trình, không phải kết luận về một cá nhân.
Rà soát định kỳ và cập nhật chính sách
Chính sách không phải văn bản ký một lần rồi cất. Khung CSF có hạng mục Giám sát: kết quả hoạt động quản lý rủi ro được dùng để cải thiện và điều chỉnh chiến lược. Wikipedia nhắc việc phân loại dữ liệu phải được xem lại định kỳ, và bước rút kinh nghiệm sau sự cố dùng thông tin thu được để ra quyết định cho các lần sau.[3][4][7]
Gợi ý nhịp rà soát, để bạn tự điều chỉnh:
- Xem lại toàn bộ chính sách ít nhất mỗi năm một lần, cùng chủ sở hữu dữ liệu và người phụ trách ATTT.
- Xem lại ngay khi có sự cố, khi đổi phần mềm quản lý học viên hay nền tảng học trực tuyến, khi mở cơ sở mới hoặc khi quy định pháp luật thay đổi.
- Mỗi lần sửa: tăng số phiên bản, ghi ngày hiệu lực, giao lại khóa học cho nhóm bị ảnh hưởng.
- Theo dõi vài dấu hiệu: ai chưa hoàn thành khóa học đúng hạn, tài khoản của người đã nghỉ còn mở, ngoại lệ được cấp nhưng chưa đóng.
Những lỗi hay gặp khi soạn và áp dụng chính sách
- Chép nguyên mẫu của ngân hàng hay công ty công nghệ: dài, nhiều thuật ngữ, không ai đọc hết.
- Trộn chính sách với quy trình, nên mỗi lần đổi phần mềm lại phải trình ký lại cả văn bản.
- Không ghi tên người chịu trách nhiệm, nên khi có sự cố không ai biết ai quyết.
- Bỏ sót giảng viên thỉnh giảng, cộng tác viên và trợ giảng khỏi phạm vi áp dụng, kể cả khi họ dùng thiết bị cá nhân để làm việc.
- Bắt đổi mật khẩu định kỳ và đặt quy tắc ký tự rắc rối, trong khi hướng dẫn của NIST khuyên ngược lại.
- Phổ biến một lần khi ban hành rồi thôi, không có học lại và không ghi nhận ai đã học bản nào.
Bước tiếp theo cho đơn vị của bạn
Tóm lại, chính sách an toàn thông tin là một văn bản ngắn, do lãnh đạo ký, nói rõ dữ liệu nào cần bảo vệ, ai được truy cập, mật khẩu, thiết bị, sao lưu, sự cố và nhà cung cấp được xử lý theo nguyên tắc nào, ai chịu trách nhiệm và khi nào xem lại. Hãy bắt đầu từ một việc nhỏ: liệt kê nơi đang lưu hồ sơ học viên, gán nhãn, chốt ai được xem; rồi đưa phần đó vào một khóa học bắt buộc có kỳ hạn cho nhóm tư vấn và giảng viên.
Nếu bạn muốn việc giao học, nhắc hạn, học lại và lưu hồ sơ theo phiên bản chính sách chạy đều theo từng kỳ, hãy đăng ký buổi khảo sát để chúng ta cùng xem đối tượng, chương trình và kỳ hạn cụ thể của đơn vị bạn. Đơn vị có thể bắt đầu từ học bắt buộc cơ bản, rồi bổ sung nhánh nhận thức chuyên biệt khi đã sẵn sàng vận hành.
Nguồn tham khảo
- information security policy – Glossary, NIST Computer Security Resource Center
- Policy – Wikipedia
- NIST Cybersecurity Framework – Wikipedia
- Information security – Wikipedia
- NIST SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management
- Bring your own device – Wikipedia
- Computer security incident management – Wikipedia